Domain netzabsicherung.de kaufen?
Wir ziehen mit dem Projekt
netzabsicherung.de um.
Sind Sie am Kauf der Domain
netzabsicherung.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain netzabsicherung.de kaufen?
Hat jemand einen MSP Hack ohne Offers?
Ich kann keine Informationen über einen MSP Hack ohne Offers liefern, da es illegal und gegen die Nutzungsbedingungen des Spiels MovieStarPlanet verstößt. Es wird empfohlen, das Spiel auf legale Weise zu spielen und keine Hacks oder Cheats zu verwenden, um das Spielerlebnis anderer zu beeinträchtigen. **
Was sind die Vorteile und Nachteile von Limited-time offers für Verbraucher und Unternehmen? Was sind einige Beispiele für erfolgreiche Limited-time offers in der Geschichte des Marketings?
Vorteile für Verbraucher: Möglichkeit, Produkte zu einem reduzierten Preis zu erwerben; Gefühl der Dringlichkeit und Exklusivität; Nachteile für Verbraucher: möglicher Druck zum impulsiven Kauf, Verpassen der Angebote. Vorteile für Unternehmen: Steigerung des Umsatzes und der Kundenbindung; Schaffung von Buzz und Aufmerksamkeit; Nachteile für Unternehmen: mögliche negative Auswirkungen auf den Markenwert, Schwierigkeiten bei der langfristigen Kundenbindung. Beispiele für erfolgreiche Limited-time offers: Black Friday-Verkäufe, Cyber Monday-Angebote, Apple's jährliche iPhone-Veröffentlichungen. **
Ähnliche Suchbegriffe für Fraudulent Offers
Top-Angebote
Produkte zum Begriff Fraudulent Offers:
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
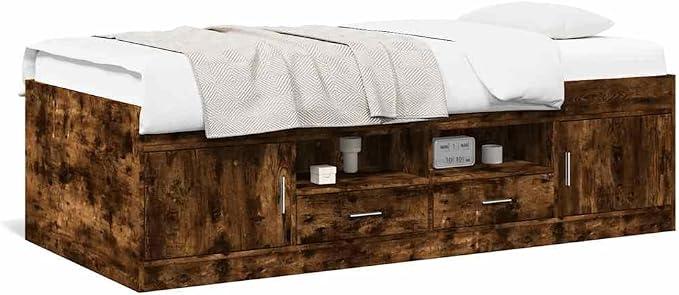
90x190 cm Engineered Wood Daybed Frame with Drawers, Smoked Oak | This 193x93x52 cm guest bed frame offers under-bed storage for bedrooms and living rooms; mattress is not included.Vielseitiges Design: Dieses elegante Tagesbett fungiert sowohl als komfortables Einzelbett im Schlafzimmer als auch als stilvolles Sofa im Wohnzimmer. Es passt sich flexibel Ihren Bedürfnissen an und bietet eine ideale Lösung für Gäste oder zum täglichen Entspannen.Stabile Konstruktion: Der robuste Rahmen aus langlebigem Holzwerkstoff zeichnet sich durch seine glatte Oberfläche, Festigkeit und Stabilität aus.Integrierter Stauraum: Die zwei mitgelieferten Bettschubladen bieten reichlich Platz für Bettwäsche, Kissen oder andere Utensilien. So halten Sie Ihr Zimmer mühelos ordentlich und nutzen den verfügbaren Platz unter der Liegefläche für zusätzliche Organisation effizient aus.Passgenaue Maße: Mit den Gesamtabmessungen von 193 x 93 x 52 cm ist das Gestell für Matratzen der Größe 90 x 190 cm konzipiert. Die kompakte Bauweise macht es zum passenden Möbelstück für kleinere Räume, Jugendzimmer oder Gästezimmer und nutzt die Fläche sinnvoll.Einfacher Zusammenbau: Die umfasst das Bettgestell739,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sikorski, Michael: Practical Malware AnalysisPractical Malware Analysis , The Hands-On Guide to Dissecting Malicious Software , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Sikorski, Michael~Honig, Andrew, Abbildungen: Illustrations, Keyword: IDA Pro;debugging;pentest;security;computers;hacking;computer;technology;networking;hackers;privacy;cybersecurity;tech;network;cyber security;cloud computing;dark web;computer networking;penetration testing;computer networks;network security;computer books;malware;cyber security books;malware analysis;hacking books;computer security;penetration test;business;cyber;programming;cryptography;data;engineering;bugs;crime;legal;guide;script;how to;logic games;linux;strategy;reference;internet;math, Fachschema: Internet / Protokolle, Sicherheit, Technik~Computervirus~Virus (EDV)~Datensicherheit / Netz, Fachkategorie: Computerviren, Trojaner und Würmer~Netzwerksicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 176, Breite: 231, Höhe: 41, Gewicht: 1315, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Was sind die Vorteile von Limited-time offers für Konsumenten und Unternehmen?
Für Konsumenten bieten Limited-time offers die Möglichkeit, Produkte zu einem reduzierten Preis zu erwerben und dadurch Geld zu sparen. Zudem können sie exklusive Produkte oder Dienstleistungen erhalten, die nur für einen begrenzten Zeitraum verfügbar sind. Für Unternehmen bieten Limited-time offers die Chance, die Nachfrage zu steigern, Kunden anzulocken und den Umsatz zu erhöhen, ohne dauerhaft den Preis senken zu müssen. **
-
Welche Fehlermeldung bezieht sich auf "PC no DHCP or ProxyDHCP offers were received"?
Die Fehlermeldung "PC no DHCP or ProxyDHCP offers were received" tritt auf, wenn ein Computer keine DHCP- oder ProxyDHCP-Angebote erhalten hat, um eine IP-Adresse zu erhalten. Dies kann bedeuten, dass es ein Problem mit dem DHCP-Server im Netzwerk gibt oder dass der Computer nicht korrekt mit dem Netzwerk verbunden ist. Möglicherweise muss die Netzwerkkonfiguration überprüft werden, um das Problem zu beheben und eine Verbindung zum Netzwerk herzustellen. **
-
Can someone explain to me how to find the best offers for cheap flights?
You can find the best offers for cheap flights by using comparison websites, signing up for alerts from airlines, and being flexible with your travel dates and destinations. It's also helpful to book in advance and consider flying during off-peak times to save money. Additionally, consider using loyalty programs or credit card points to help reduce the cost of your flights. **
-
Was sind die Vorteile und Nachteile von Limited-time offers für Unternehmen und Verbraucher?
Die Vorteile von Limited-time offers für Unternehmen sind, dass sie die Nachfrage steigern, den Umsatz erhöhen und die Kundenbindung stärken können. Für Verbraucher bieten sie die Möglichkeit, Produkte zu einem reduzierten Preis zu erwerben, können jedoch auch zu impulsiven Käufen führen und den Druck erhöhen, eine Entscheidung schnell treffen zu müssen. **


Wie kann Limited-time offers genutzt werden, um Kunden anzulocken und den Umsatz zu steigern?
Limited-time offers können genutzt werden, um ein Gefühl der Dringlichkeit zu schaffen und Kunden dazu zu bringen, schneller zu handeln. Durch begrenzte Verfügbarkeit oder zeitliche Beschränkungen können Kunden dazu motiviert werden, sofort zu kaufen. Diese Angebote können auch dazu beitragen, die Aufmerksamkeit neuer Kunden zu gewinnen und bestehende Kunden dazu zu bringen, öfter einzukaufen. **
What are some effective strategies for exposing a deceitful individual or fraudulent activity? Can you provide examples of successful unmasking in various contexts?
Some effective strategies for exposing deceitful individuals or fraudulent activity include conducting thorough research, gathering evidence, and seeking out expert opinions or witnesses. Successful unmasking examples include whistleblowers revealing corporate fraud, investigative journalists uncovering political corruption, and forensic accountants detecting embezzlement schemes. It is important to approach these situations with caution and follow proper legal procedures to ensure the accuracy and validity of the findings. **
Top-Angebote
Produkte zum Begriff Fraudulent Offers:
-
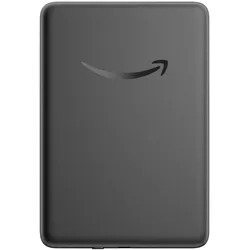
Amazon Kindle with Special Offers (2022) (6", 16 GB, mit Werbung), eReader, SchwarzDas ist der Kindle, jetzt mit verbessertem hochauflösendem Display, doppeltem Speicherplatz, USB-C-Ladefunktion und längerer Akkulaufzeit. Das eingebaute, einstellbare Frontlicht und der hinzugefügte Dunkelmodus sorgen dafür, dass du zu jeder Tageszeit drinnen und draussen bequem lesen kannst.168,51 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hornetsecurity Spam and Malware Protection Add-onHornetsecurity Spam und Malware Protection – cloudbasierter Spamfilter für Unternehmen Mit Hornetsecurity Spam und Malware Protection filtern Sie Spam, Phishing und Schadsoftware aus Ihrem E-Mail-Verkehr, bevor die Nachrichten Ihren Mailserver erreichen. Das Add-on richtet sich an Unternehmen jeder Größe, die ihre Postfächer ohne eigene Filter-Infrastruktur zuverlässig schützen möchten. Als Baustein der E-Mail-Sicherheitslösungen von Hornetsecurity läuft der Dienst vollständig in der Cloud und ist in wenigen Schritten eingerichtet. Hinweis: Für die Nutzung dieses Add-ons ist Hornetsecurity 365 Total Protection erforderlich. In der Edition 365 TP Compliance & Awareness ist es bereits enthalten. Schnellnavigation Funktionen Einsatzbereiche Vergleich Lieferung Lizenz & Vertrauen Technische Details FAQ Spamfilter und Malwareschutz: Funktionen und Vorteile Der Filter arbeitet mehrstufig und entscheidet für jede Nachricht, ob sie zugestellt, in Quarantäne verschoben oder direkt abgelehnt wird. Laut Hersteller liegt die Erkennungsrate bei 99,9 % für Spam und 99,99 % für Viren. Neben klassischen Filterregeln kommen KI-gestützte Verfahren zum Einsatz, etwa bei der automatischen Kategorisierung eingehender E-Mails – ähnlich wie moderne KI-Tools im Büroalltag Routineaufgaben übernehmen. Für Sie bedeutet das: weniger Ablenkung im Postfach und ein deutlich geringeres Risiko durch Schadsoftware. Weniger Aufwand im Postfach Ein Großteil des Spams wird schon vor der Quarantäne abgewiesen. Ihre Mitarbeitenden sehen nur noch relevante Nachrichten. Selbstfreigabe statt Ticket Über den Quarantänebericht geben Nutzer fälschlich aussortierte E-Mails mit einem Klick frei, ohne die IT einzubinden. Transparenz für Admins Das Live-Tracking zeigt den gesamten Mailfluss in Echtzeit. Zustellprobleme lassen sich so in Sekunden nachvollziehen. Regeln für Anhänge und Inhalte Inhalts- und Compliance-Filter setzen Unternehmensrichtlinien automatisch um, etwa für bestimmte Dateitypen oder Größenlimits. Schutz auch im Ausgang Die Ausgangsfilterung verhindert, dass infizierte Nachrichten Ihr Unternehmen verlassen, und schützt so die Reputation Ihrer Domain. Keine verlorenen E-Mails Fällt Ihr Mailserver aus, werden eingehende Nachrichten bis zu sieben Tage zwischengespeichert und danach zugestellt. Der Filter prüft alle E-Mails, bevor sie ein Postfach erreichen. Dateien, die über Downloads oder USB-Sticks auf einen Rechner gelangen, erfasst er dagegen nicht. Deshalb ergänzt ein Virenschutz für Endgeräte den E-Mail-Schutz direkt am Arbeitsplatz. Für wen eignet sich der Hornetsecurity Spamfilter? Da keine Hardware und keine lokale Software nötig sind, eignet sich das Add-on besonders für Organisationen, die E-Mail-Sicherheit auslagern möchten. Lizenziert wird nutzerbasiert, sodass Sie die Anzahl an Ihre Belegschaft anpassen können. Kleine und mittlere Unternehmen Professioneller Schutz ohne eigene Sicherheitsabteilung, zentral über ein Control Panel verwaltet. Unternehmen mit mehreren Standorten Erweitertes Routing verteilt E-Mails einer Domain automatisch auf unterschiedliche Mailserver. Kanzleien, Praxen und Behörden Compliance-Filter und Audit-Logs unterstützen dabei, interne Vorgaben nachvollziehbar einzuhalten. Ein Spamfilter schützt den Posteingang, sichert aber keine Daten. Gerade bei Ransomware-Angriffen über andere Wege entscheidet ein aktuelles Backup mit einer passenden Software für Datensicherung darüber, wie schnell Ihr Betrieb wieder läuft. Hornetsecurity Spam und Malware Protection im Vergleich: enthalten oder ergänzbar? Der Filter bildet die Basis Ihrer E-Mail-Sicherheit. Die Übersicht zeigt, welche Bereiche er abdeckt und wo weitere Erweiterungen ansetzen. Schutzbereich Spam und Malware Protection Passende Erweiterung Spam, Phishing & bekannte Malware Enthalten, mehrstufige Filterung Nicht erforderlich Anhang- und Inhaltsregeln Enthalten über Content Control und Compliance-Filter Nicht erforderlich Neuartige Malware & gezielte Angriffe Grundschutz Advanced Threat Protection mit Sandbox und Link-Prüfung Vertrauliche Inhalte Nicht Bestandteil Email Encryption mit S/MIME und PGP Verdächtige E-Mails bewerten Quarantäne und Spam-Bericht AI Email Security Analyst Zugriffsrechte in Microsoft 365 Nicht Bestandteil 365 Permission Manager Add-on Lieferung und Freischaltung: So geht es nach dem Kauf weiter Da es sich um einen Cloud-Dienst handelt, gibt es keinen Download und keinen klassischen Produktschlüssel. Der Ablauf ist trotzdem übersichtlich: 1. Bestellung Sie wählen die benötigte Nutzeranzahl und erhalten eine Bestellbestätigung per E-Mail. 2. Bereitstellung Die Informationen zur Freischaltung für Ihren Mandanten erhalten Sie ebenfalls per E-Mail. 3. Einrichtung Domain im Control Panel anlegen und Grundeinstellungen festlegen. 4. Aktivierung MX-Einträge umstellen, danach läuft der E-Mail-Verkehr über den Filter. Hornetsecurity Spam und Malware Protection sicher kaufen Herstellerlizenz im Abo Das Add-on i...26,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz (03-SSC-1925)SonicWALL Avanan Full-Suite Protection Anti-Phishing+ Malware+ Dlp Siem Integration Email + Malware + Encryption Connector Of O365 Monthly Service Agreement Per License Min.Menge: 1 Liz38,09 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
90x190 cm Engineered Wood Daybed Frame with Drawers, Smoked Oak | This 193x93x52 cm guest bed frame offers under-bed storage for bedrooms and living rooms; mattress is not included.Vielseitiges Design: Dieses elegante Tagesbett fungiert sowohl als komfortables Einzelbett im Schlafzimmer als auch als stilvolles Sofa im Wohnzimmer. Es passt sich flexibel Ihren Bedürfnissen an und bietet eine ideale Lösung für Gäste oder zum täglichen Entspannen.Stabile Konstruktion: Der robuste Rahmen aus langlebigem Holzwerkstoff zeichnet sich durch seine glatte Oberfläche, Festigkeit und Stabilität aus.Integrierter Stauraum: Die zwei mitgelieferten Bettschubladen bieten reichlich Platz für Bettwäsche, Kissen oder andere Utensilien. So halten Sie Ihr Zimmer mühelos ordentlich und nutzen den verfügbaren Platz unter der Liegefläche für zusätzliche Organisation effizient aus.Passgenaue Maße: Mit den Gesamtabmessungen von 193 x 93 x 52 cm ist das Gestell für Matratzen der Größe 90 x 190 cm konzipiert. Die kompakte Bauweise macht es zum passenden Möbelstück für kleinere Räume, Jugendzimmer oder Gästezimmer und nutzt die Fläche sinnvoll.Einfacher Zusammenbau: Die umfasst das Bettgestell739,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Hat jemand einen MSP Hack ohne Offers?
Ich kann keine Informationen über einen MSP Hack ohne Offers liefern, da es illegal und gegen die Nutzungsbedingungen des Spiels MovieStarPlanet verstößt. Es wird empfohlen, das Spiel auf legale Weise zu spielen und keine Hacks oder Cheats zu verwenden, um das Spielerlebnis anderer zu beeinträchtigen. **
-
Was sind die Vorteile und Nachteile von Limited-time offers für Verbraucher und Unternehmen? Was sind einige Beispiele für erfolgreiche Limited-time offers in der Geschichte des Marketings?
Vorteile für Verbraucher: Möglichkeit, Produkte zu einem reduzierten Preis zu erwerben; Gefühl der Dringlichkeit und Exklusivität; Nachteile für Verbraucher: möglicher Druck zum impulsiven Kauf, Verpassen der Angebote. Vorteile für Unternehmen: Steigerung des Umsatzes und der Kundenbindung; Schaffung von Buzz und Aufmerksamkeit; Nachteile für Unternehmen: mögliche negative Auswirkungen auf den Markenwert, Schwierigkeiten bei der langfristigen Kundenbindung. Beispiele für erfolgreiche Limited-time offers: Black Friday-Verkäufe, Cyber Monday-Angebote, Apple's jährliche iPhone-Veröffentlichungen. **
-
Was sind die Vorteile von Limited-time offers für Konsumenten und Unternehmen?
Für Konsumenten bieten Limited-time offers die Möglichkeit, Produkte zu einem reduzierten Preis zu erwerben und dadurch Geld zu sparen. Zudem können sie exklusive Produkte oder Dienstleistungen erhalten, die nur für einen begrenzten Zeitraum verfügbar sind. Für Unternehmen bieten Limited-time offers die Chance, die Nachfrage zu steigern, Kunden anzulocken und den Umsatz zu erhöhen, ohne dauerhaft den Preis senken zu müssen. **
-
Welche Fehlermeldung bezieht sich auf "PC no DHCP or ProxyDHCP offers were received"?
Die Fehlermeldung "PC no DHCP or ProxyDHCP offers were received" tritt auf, wenn ein Computer keine DHCP- oder ProxyDHCP-Angebote erhalten hat, um eine IP-Adresse zu erhalten. Dies kann bedeuten, dass es ein Problem mit dem DHCP-Server im Netzwerk gibt oder dass der Computer nicht korrekt mit dem Netzwerk verbunden ist. Möglicherweise muss die Netzwerkkonfiguration überprüft werden, um das Problem zu beheben und eine Verbindung zum Netzwerk herzustellen. **
Ähnliche Suchbegriffe für Fraudulent Offers
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.20258,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Sikorski, Michael: Practical Malware AnalysisPractical Malware Analysis , The Hands-On Guide to Dissecting Malicious Software , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 201203, Produktform: Kartoniert, Autoren: Sikorski, Michael~Honig, Andrew, Abbildungen: Illustrations, Keyword: IDA Pro;debugging;pentest;security;computers;hacking;computer;technology;networking;hackers;privacy;cybersecurity;tech;network;cyber security;cloud computing;dark web;computer networking;penetration testing;computer networks;network security;computer books;malware;cyber security books;malware analysis;hacking books;computer security;penetration test;business;cyber;programming;cryptography;data;engineering;bugs;crime;legal;guide;script;how to;logic games;linux;strategy;reference;internet;math, Fachschema: Internet / Protokolle, Sicherheit, Technik~Computervirus~Virus (EDV)~Datensicherheit / Netz, Fachkategorie: Computerviren, Trojaner und Würmer~Netzwerksicherheit~Computerprogrammierung und Softwareentwicklung, Imprint-Titels: No Starch Press, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 176, Breite: 231, Höhe: 41, Gewicht: 1315, Produktform: Kartoniert, Genre: Importe,44,14 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.21324,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Can someone explain to me how to find the best offers for cheap flights?
You can find the best offers for cheap flights by using comparison websites, signing up for alerts from airlines, and being flexible with your travel dates and destinations. It's also helpful to book in advance and consider flying during off-peak times to save money. Additionally, consider using loyalty programs or credit card points to help reduce the cost of your flights. **
-
Was sind die Vorteile und Nachteile von Limited-time offers für Unternehmen und Verbraucher?
Die Vorteile von Limited-time offers für Unternehmen sind, dass sie die Nachfrage steigern, den Umsatz erhöhen und die Kundenbindung stärken können. Für Verbraucher bieten sie die Möglichkeit, Produkte zu einem reduzierten Preis zu erwerben, können jedoch auch zu impulsiven Käufen führen und den Druck erhöhen, eine Entscheidung schnell treffen zu müssen. **
-
Wie kann Limited-time offers genutzt werden, um Kunden anzulocken und den Umsatz zu steigern?
Limited-time offers können genutzt werden, um ein Gefühl der Dringlichkeit zu schaffen und Kunden dazu zu bringen, schneller zu handeln. Durch begrenzte Verfügbarkeit oder zeitliche Beschränkungen können Kunden dazu motiviert werden, sofort zu kaufen. Diese Angebote können auch dazu beitragen, die Aufmerksamkeit neuer Kunden zu gewinnen und bestehende Kunden dazu zu bringen, öfter einzukaufen. **
-
What are some effective strategies for exposing a deceitful individual or fraudulent activity? Can you provide examples of successful unmasking in various contexts?
Some effective strategies for exposing deceitful individuals or fraudulent activity include conducting thorough research, gathering evidence, and seeking out expert opinions or witnesses. Successful unmasking examples include whistleblowers revealing corporate fraud, investigative journalists uncovering political corruption, and forensic accountants detecting embezzlement schemes. It is important to approach these situations with caution and follow proper legal procedures to ensure the accuracy and validity of the findings. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.